纳宝科技一物一码加密专利:协同处理数据保护与解密权限
【专利基本信息】
|
发明名称 |
基于数据安全架构的一物一码多重加密方法及系统 |
|
专利类型 |
中国发明专利 |
|
专利权人 |
成都纳宝科技有限公司 |
|
专利号 |
ZL202411757652.X |
|
申请日 |
2024年12月3日 |
|
授权公告号 |
CN119232506B |
|
授权公告日 |
2025年2月25日 |
|
证书号 |
第7757428号 |
|
发明人 |
肖轩、李学朋、刘行、杨思同 |
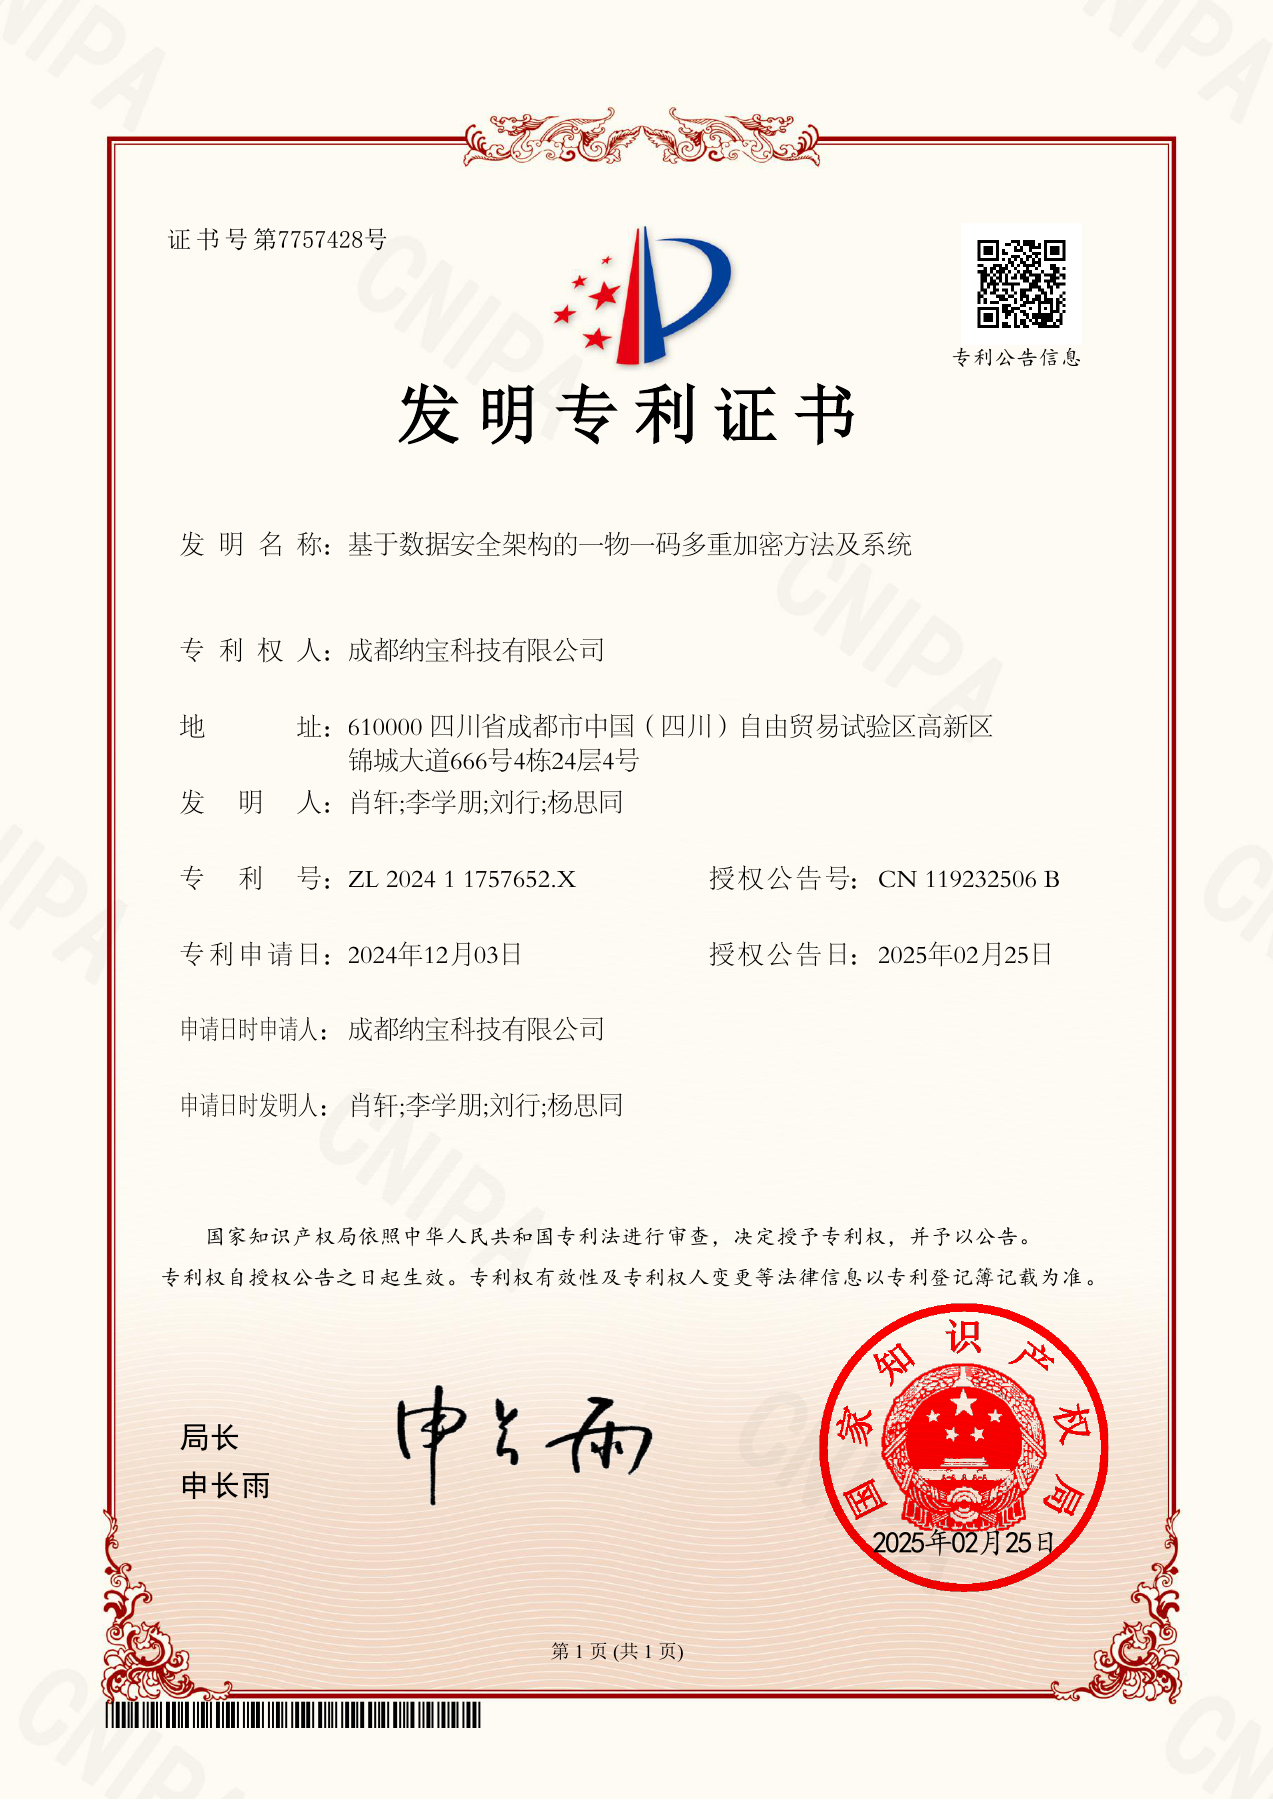
原始发明专利证书首页|第7757428号
在扫码访问链路中同时考虑数据与权限
成都纳宝科技有限公司的《基于数据安全架构的一物一码多重加密方法及系统》于2025年2月25日获得中国发明专利授权,授权公告号为CN119232506B。该方案涉及商品信息分类、数据与密钥保护、时间戳和数字签名、动态加密层级及解密访问控制,最终将相关数据组织到动态二维码中。
一物一码会连接不同人员、设备和访问环境。数据传输过程中的保护与访问者能否解密,是相互关联的两个问题。本项专利把数据敏感程度和访问行为引入保护策略,同时根据角色、属性与环境判断解密权限。
核心技术如何运行
分别处理业务数据与加密密钥
方案先对商品信息进行分类,使用对称加密处理数据,再通过非对称加密保护密钥。对称加密使用相应密钥进行加解密;非对称加密则使用公钥和私钥体系。两种机制分别承担数据内容与密钥流转的保护任务。
为密文加入时间和来源校验信息
授权方案还通过混沌序列参与密文处理,并引入时间戳与发送方数字签名。时间戳记录相应时间信息,数字签名为核验来源及完整性提供依据。技术说明应结合这些环节的分工理解,不能仅以“加密次数更多”概括整个架构。
根据敏感程度与访问行为调整保护层级
系统根据商品信息敏感性及访问行为动态确定保护策略。从属权利要求列举访问频次、位置、设备和时间等因素;达到相应条件时,可补充密码学保护或完整性校验。具体阈值与组合需在应用中明确,并检验性能和可用性。
在解密前联合判断角色、属性和环境
方案结合角色权限、用户属性及环境条件,允许或拒绝相应解密访问。最终将密文、时间戳及数字签名等组织到动态二维码中。这样,扫码入口、数据保护和解密决策成为同一流程中的不同环节。
从授权原文理解技术重点
“根据商品信息的敏感性和用户的访问行为”
授权权利要求1。保护策略的输入既包括数据特点,也包括访问过程中的行为信息。
“允许或拒绝用户对数据的解密访问”
授权权利要求1。权限判断作用于解密访问,文章据此解释角色与属性、环境的联合控制。
对多角色扫码访问的应用理解
以商品追溯和渠道协作为例,消费者、经销人员及企业内部人员可能在不同场景访问相关信息。依据本项机制,可以分别梳理哪些字段需要保护、哪些角色可解密,以及设备或地点变化是否影响访问决策。此处是根据专利流程所作的场景分析。
业务落地需要同时关注密钥管理、权限配置和扫码响应体验。专利提出了多环节保护思路,但不等于某一具体系统已通过特定安全认证,也不据此承诺任意攻击条件下都不会发生泄露。
纳宝科技面向全国快消品企业提供一物一码、防伪溯源和数字化营销相关服务。企业可按需选择独立系统或功能模块,围绕数据访问范围、角色及现有系统对接要求明确方案。
授权文献与查询来源
来源一:原始发明专利证书,见本文【专利基本信息】下方的证书首页。证书号为第7757428号。
来源二:国际平台查看中国发明专利授权文本(CN119232506B)
国内检索可输入申请号202411757652.X或授权公告号CN119232506B。上述国际平台展示的是中国专利文献。


